Un sistema informático no lo utiliza una sola clase de persona. Puede haber usuarios finales, administradores, personal de soporte y responsables de seguridad, cada uno con tareas y permisos diferentes.
Usuario final
Es quien utiliza aplicaciones y datos para estudiar, trabajar o gestionar una actividad. No necesita permisos de administrador para las tareas habituales; limitar esos privilegios reduce el riesgo de cambios accidentales y malware.
Administrador del sistema
Gestiona cuentas, permisos, actualizaciones, copias de seguridad y recursos compartidos. En empresas conviene diferenciar cuentas administrativas de cuentas de uso diario y registrar las intervenciones importantes.
Equipo de soporte informático
Atiende incidencias, diagnostica errores de software y hardware, prepara ordenadores y ayuda a los usuarios. Debe acceder solo a la información necesaria y respetar la confidencialidad de datos y credenciales.
Responsable del negocio y seguridad
Define necesidades, qué datos son críticos, quién puede acceder a ellos y cuánto tiempo puede permanecer un sistema parado. La seguridad técnica funciona mejor cuando se acompaña de procedimientos claros y copias que se comprueban periódicamente.
Roles reales en un equipo y en una red de empresa
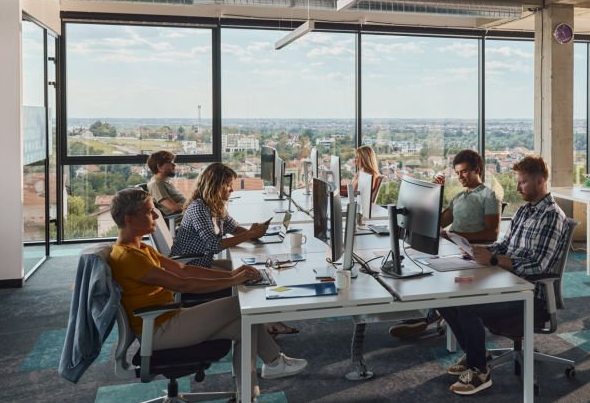
Además del usuario que trabaja con aplicaciones, suele existir alguien encargado de administrar las cuentas, asignar permisos, gestionar copias y mantener los equipos. En organizaciones pequeñas, varias funciones pueden recaer en una sola persona, pero conviene diferenciarlas para evitar accesos excesivos.
- Usuario estándar: utiliza las aplicaciones necesarias sin privilegios permanentes de administración.
- Administrador local: instala software y cambia opciones del equipo cuando está autorizado.
- Administrador de sistemas: gestiona cuentas, servicios, red, dispositivos y políticas.
- Auditor o soporte: necesita acceso limitado y trazable para revisar incidencias concretas.
El principio de mínimo privilegio
Conceder permisos solo cuando se necesitan reduce accidentes e infecciones. Es especialmente útil en oficinas donde varias personas comparten carpetas, impresoras o aplicaciones. Los accesos deben revisarse cuando alguien cambia de función o deja de trabajar en la organización.
Fuente complementaria: INCIBE: virus y otras amenazas. Consulta la documentación original y su fecha de actualización para comprobar los detalles aplicables a tu caso.
Lecturas relacionadas: Tipos de profesionales informáticos y sus especialidades y Cuatro tipos de mantenimiento informático explicados.
Buenas prácticas para todos
Utiliza contraseñas individuales, autenticación de dos factores cuando esté disponible y permisos mínimos. En un negocio de Motril puedes valorar un plan de mantenimiento informático para empresas.